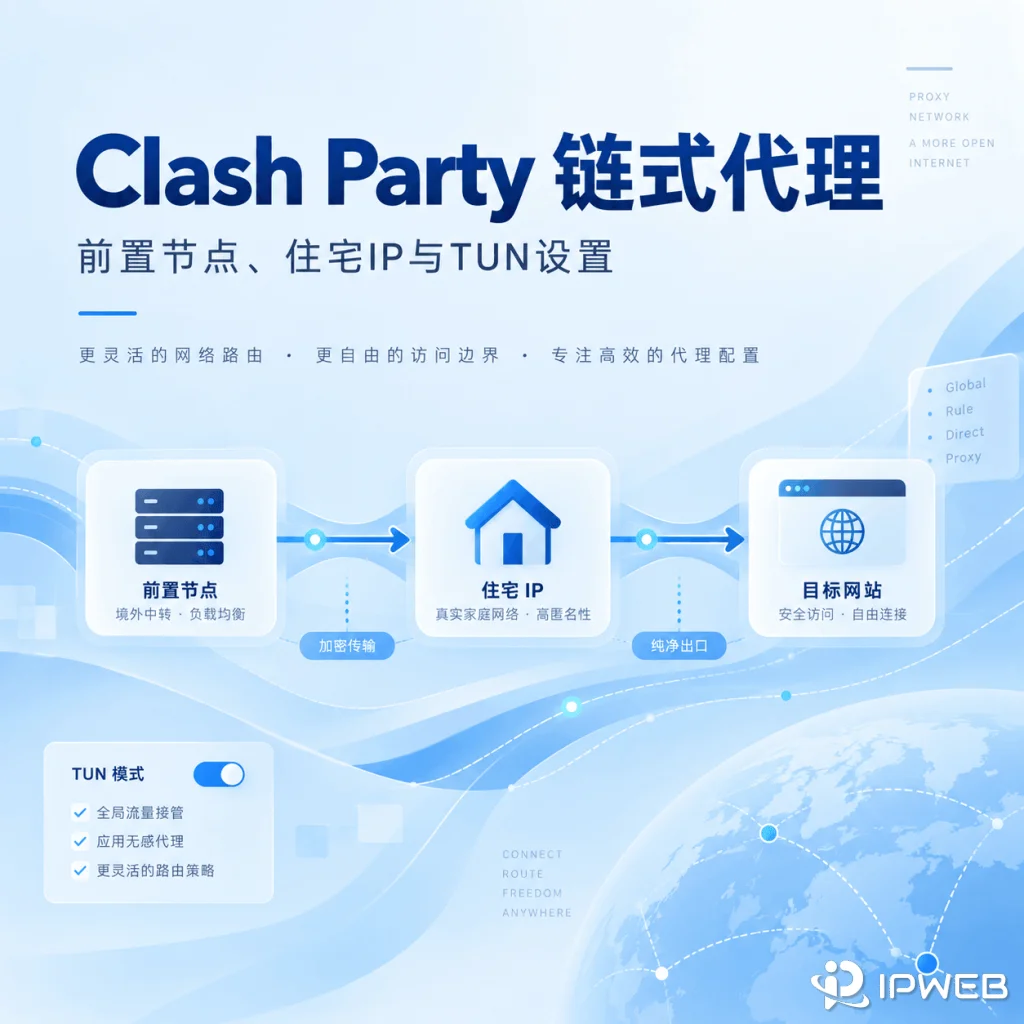
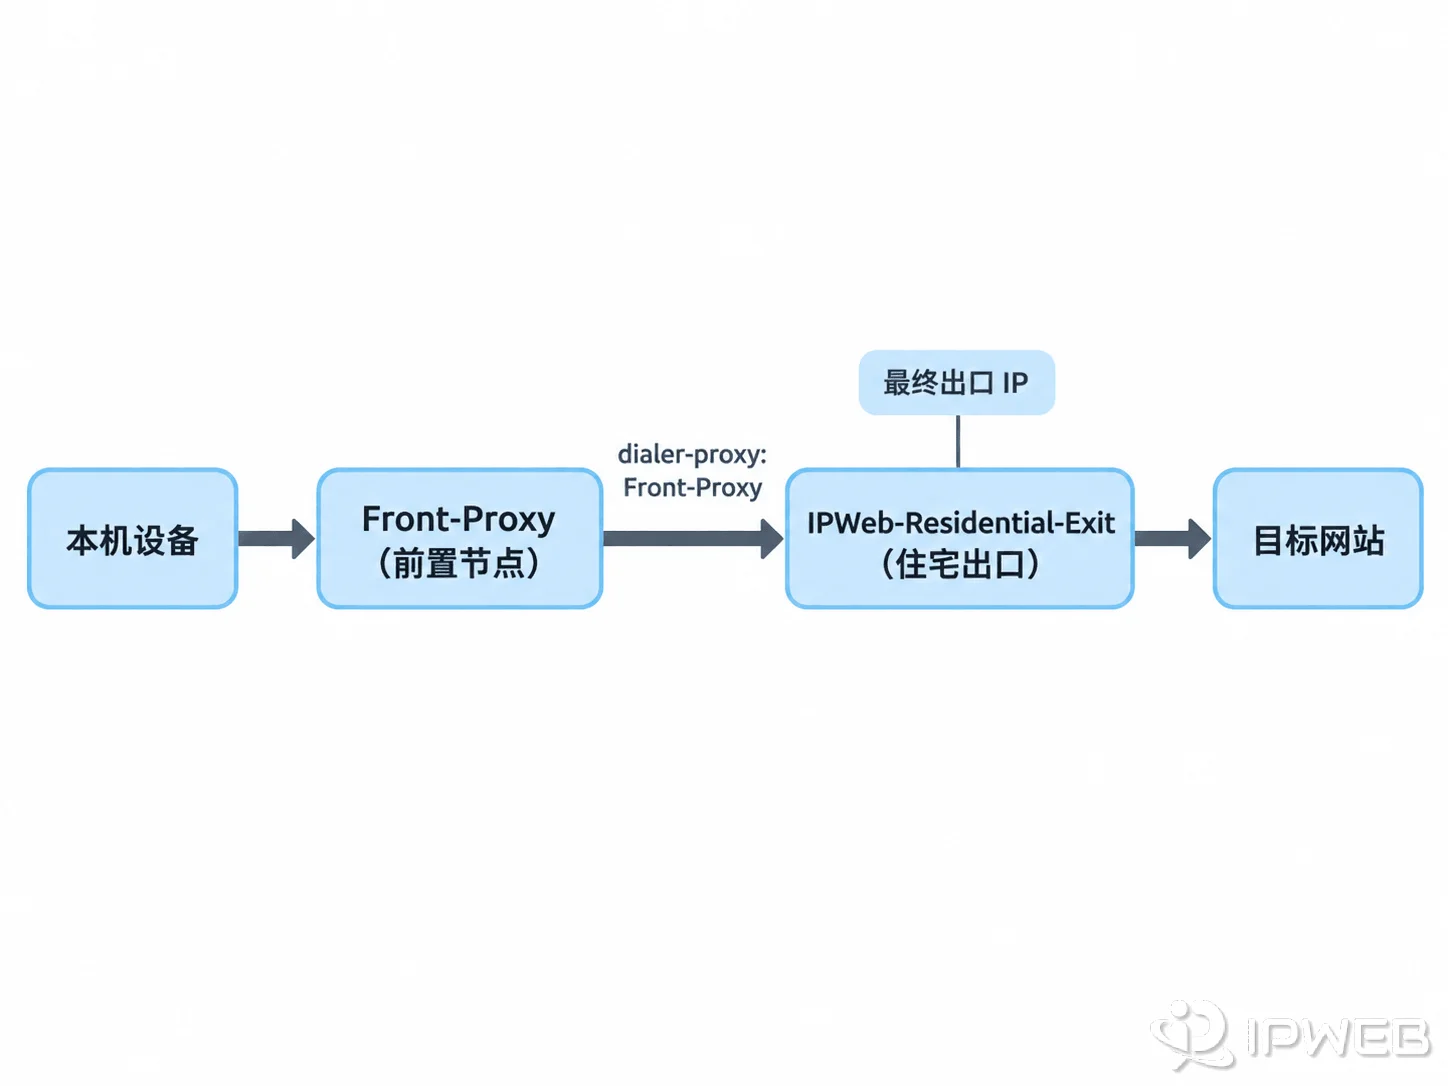
Clash Party 可以通过 YAML 覆写和 Mihomo 的 dialer-proxy 配置链式代理。本文以“前置节点 → 住宅代理”为例,配置完成后连接顺序为“本机 → 前置节点 → 住宅 IP → 目标网站”,最终目标网站看到的是住宅出口 IP。
本文只说明 Clash Party 客户端里的实际配置与验证方法,不重复展开代理模式、规则匹配和链式代理原理。如果你需要先理解这些概念,可阅读 Clash/Mihomo 原理与配置结构;如果你使用的是 Clash Verge,请直接参考 Clash Verge 链式代理教程,不要照搬本文的界面路径。
本文于 2026 年 9 月按 Clash Party v2.0.2 界面和官方文档核对。后续版本的菜单名称或位置可能调整,请以 Clash Party 官方发布页和最新文档为准。
一、Clash Party 与 Mihomo 是什么关系
Clash Party 是 Mihomo 图形客户端:Clash Party 负责订阅、覆写、策略选择和 TUN 等界面操作,实际的代理协议、路由与 dialer-proxy 链式拨号由 Mihomo 内核处理。
因此,Clash Party 里没有出现与其他客户端完全相同的“链式代理”入口,并不代表不能建立链路。本文采用客户端官方支持的覆写功能修改订阅配置,再使用 Mihomo 当前的 dialer-proxy 字段指定前置代理。旧教程里的 relay 策略组已经不适合作为本文的配置方案。
二、配置前准备哪些信息
开始前应分别准备一条可用的前置节点和一组住宅代理参数。两者承担的任务不同:前置节点负责先把连接送到可访问住宅代理服务器的网络,住宅代理决定目标网站最终看到的出口。
| 配置对象 | 需要准备 | 配置前先验证 |
|---|---|---|
| 前置节点 | 订阅地址或可导入的节点;节点在 Clash Party 中显示的完整名称 | 单独选中后能够正常访问网页,并能查到对应出口 IP |
| 住宅出口 | 协议、服务器、端口、用户名和密码,或服务商要求的白名单信息 | 确认协议究竟是 HTTP、HTTPS 还是 SOCKS5,不要只凭端口猜测 |
| 验证条件 | 一个出口 IP 查询页面,以及预期国家或地区 | 记录本地直连 IP 和前置节点 IP,便于与最终住宅出口对比 |
如果任务需要长期保持同一地区和出口地址,例如固定白名单或持续使用同一网络环境,可以查看 IPWeb 静态住宅 IP;如果只是短时访问或需要轮换出口,则应根据实际会话方式选择产品,不能把“住宅 IP”默认理解为永久不变。
使用 IP 白名单认证时尤其要注意:住宅代理连接由前置节点发起,服务商看到的认证来源通常是前置节点出口,而不是你的本地公网 IP。此时应先确认服务商的白名单规则,再添加实际发起连接的一侧。
三、导入并确认前置节点
- 从 Clash Party 官方渠道完成安装,在左侧进入订阅管理。
- 导入前置代理的订阅地址或本地配置,并将该订阅设为当前使用配置。
- 进入代理页面,选择一条延迟测试正常的前置节点。
- 暂时只使用前置节点打开出口 IP 查询页,记录它的 IP 和地区。
- 复制该节点在 Clash Party 中显示的完整名称,后面的 YAML 必须逐字匹配,包括空格、大小写和符号。
这一步是在排除“前置节点本身不可用”。如果单独连接前置节点都无法打开网页,不要继续添加住宅代理,否则最终只会得到更难判断的超时或连接重置。Clash Party 的订阅导入和基础节点选择可对照 官方快速上手文档。
四、用 YAML 覆写添加住宅出口
Clash Party 的覆写功能可以在不直接修改订阅原文的情况下追加节点和策略组,订阅更新后仍会重新应用覆写。下面只需要一段配置代码,因为这一步本身就是在填写 Mihomo 配置字段。
假设住宅代理使用 SOCKS5 用户名密码认证,可建立一份 YAML 覆写并填写:
proxies+:
  - name: "IPWeb-Residential-Exit"
    type: socks5
    server: "replace-with-proxy-server"
    port: 12345
    username: "replace-with-username"
    password: "replace-with-password"
    udp: true
    dialer-proxy: "Front-Proxy"

proxy-groups+:
  - name: "Front-Proxy"
    type: select
    proxies:
- "replace-with-exact-front-node-name"需要替换的只有住宅代理服务器、端口、认证信息,以及前置节点的完整名称。proxies+ 和 proxy-groups+ 的后缀加号表示把自定义条目追加到原数组末尾;如果把加号放在键名前面,则表示插入原数组前部。具体合并规则可查看 官方 YAML 覆写说明。
HTTP 代理使用 type: http;如果服务商提供 HTTPS 代理,仍使用 type: http,并按要求设置 tls: true。HTTP 和 HTTPS 代理都不要保留 SOCKS5 示例中的 udp: true。其他认证或 TLS 参数应以服务商接入文档和 Mihomo HTTP 代理配置为准,不要只凭端口猜测协议。
如果当前订阅使用 proxy-providers 管理前置节点,而不是直接在 proxies 中列出节点,应在 Front-Proxy 策略组中通过 use: 引用对应 provider。此时不要机械照搬上面的节点名称写法,可对照 Mihomo 策略组字段说明确认 provider 名称。
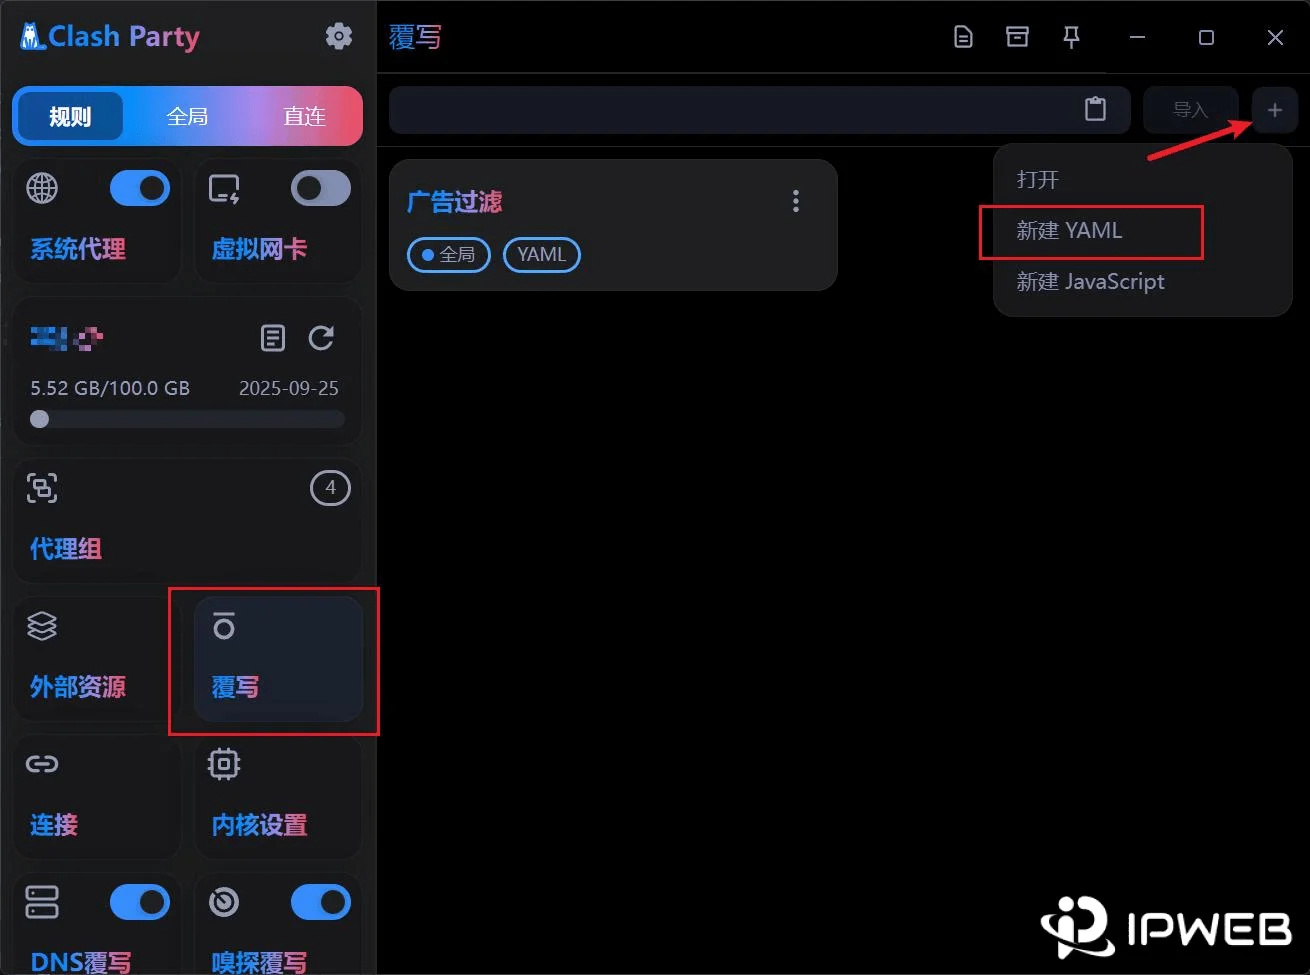
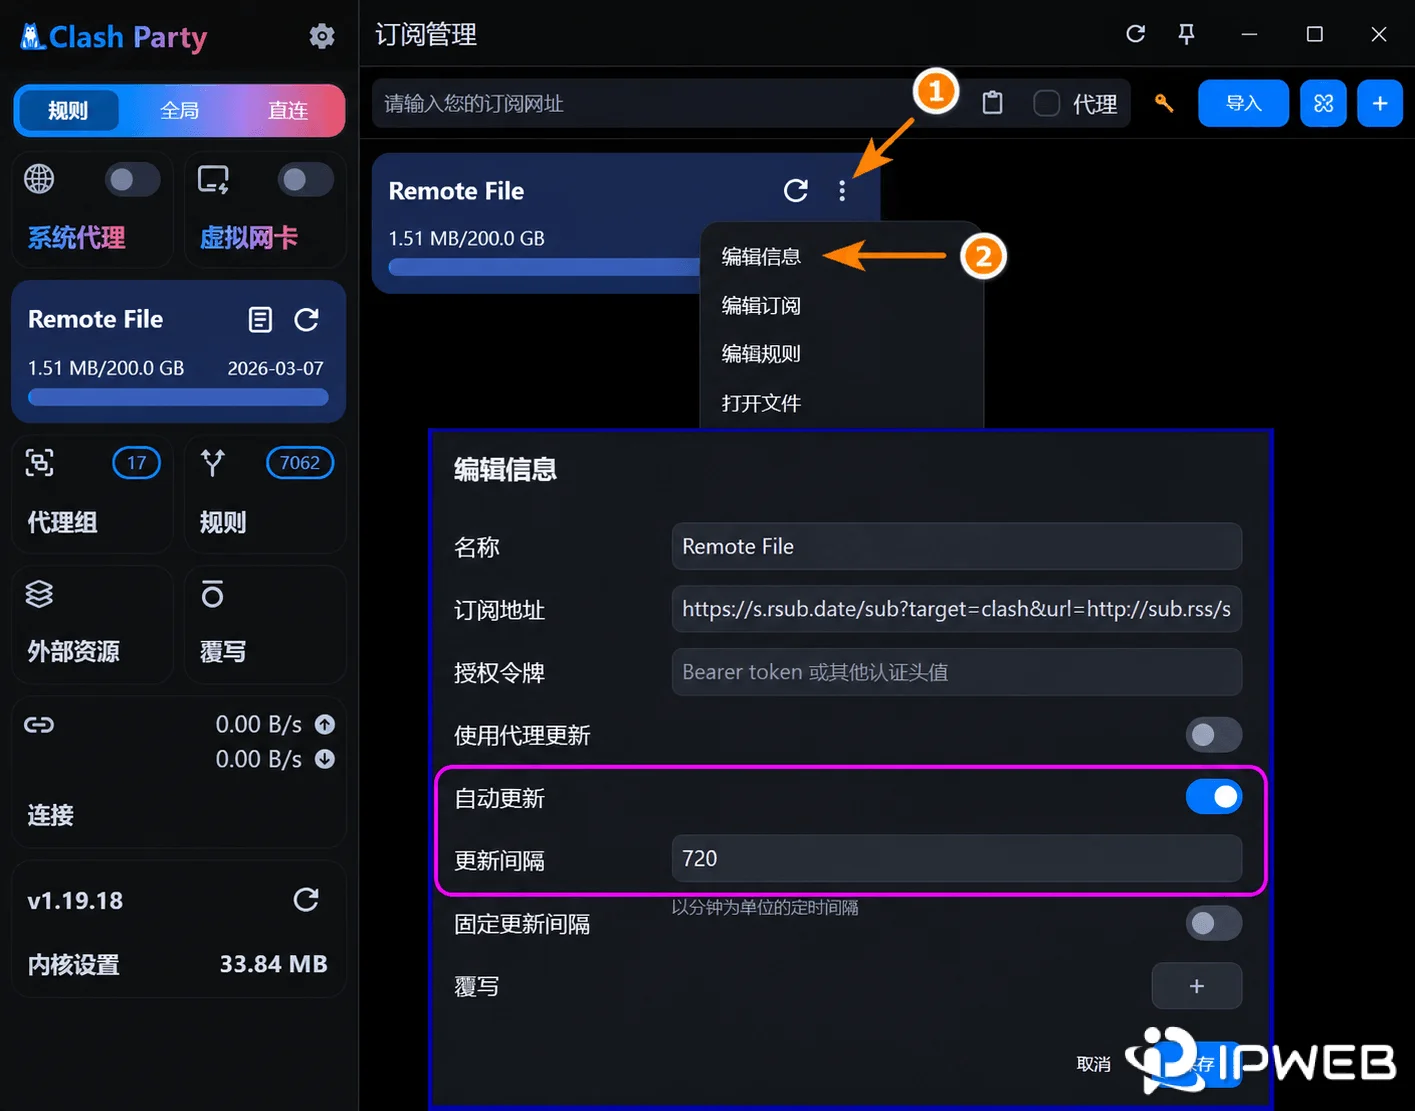
保存覆写后,返回订阅管理,打开目标订阅的更多菜单并选择编辑信息,在最后的覆写字段中选中刚才保存的 YAML 覆写,再保存订阅。只创建覆写但没有把它绑定到当前订阅,新增节点不会进入最终运行配置。
五、建立链式关系并让流量选中住宅出口
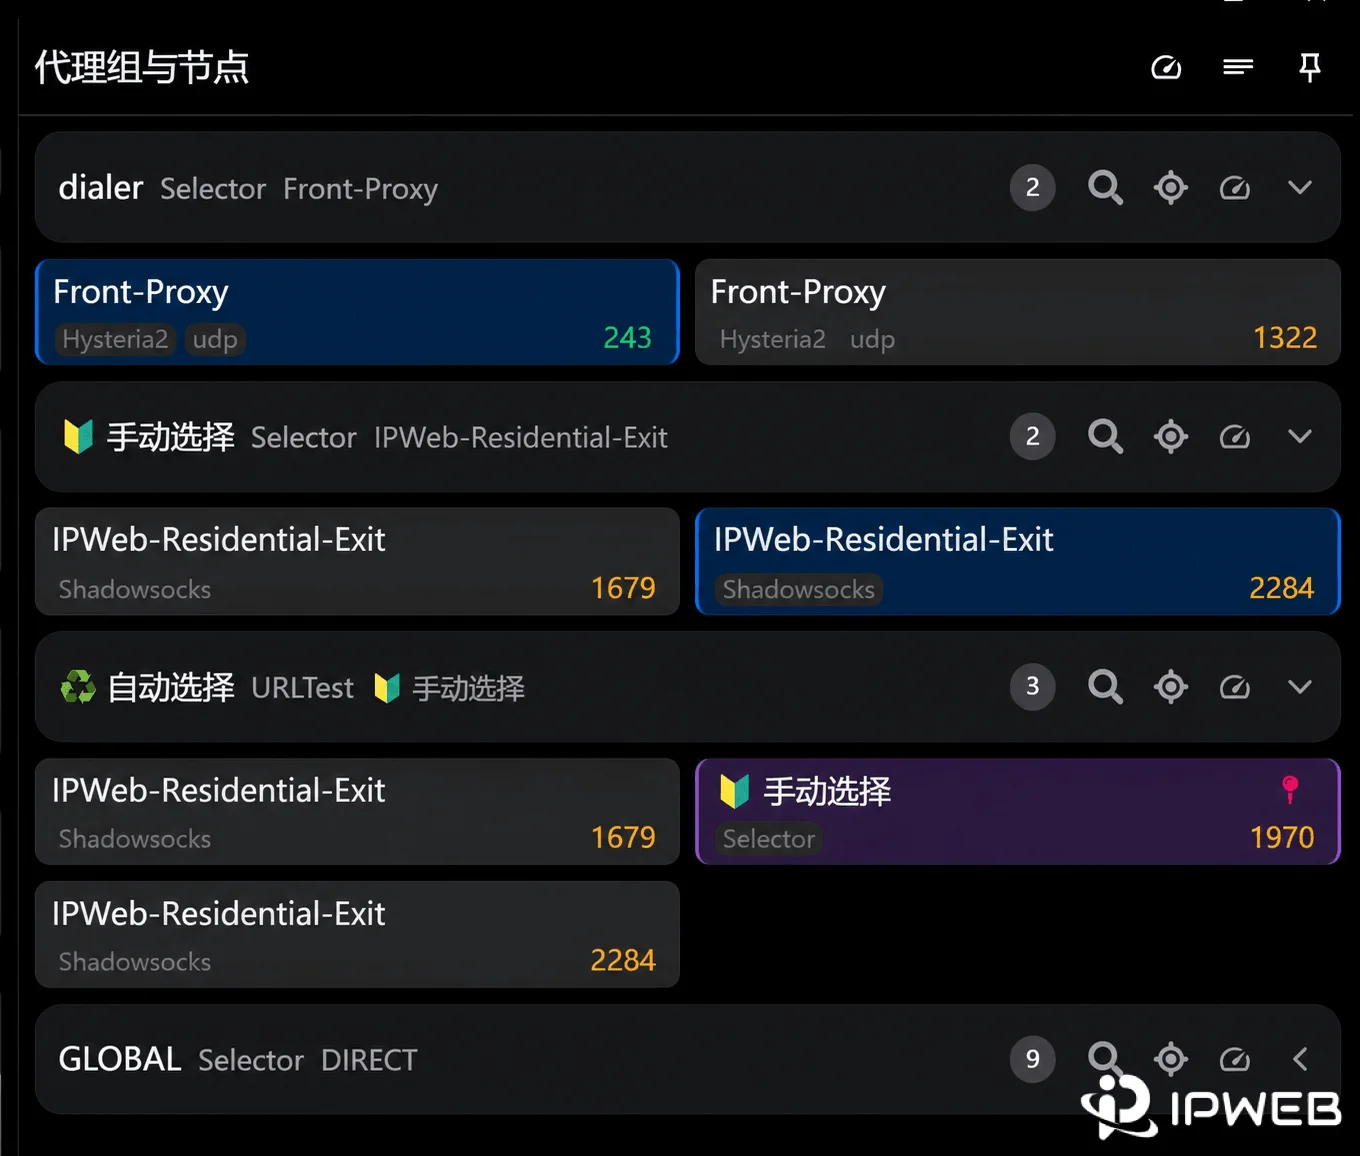
上面的 dialer-proxy: "Front-Proxy" 就是链式关系。它写在住宅出口节点上,表示这个住宅代理建立连接时,先通过 Front-Proxy 策略组里选中的前置节点拨号。Mihomo 官方对 dialer-proxy 的定义也是“当前代理通过指定的代理或策略组建立连接”。
- 重新加载或应用当前订阅,确认代理页面出现
Front-Proxy和IPWeb-Residential-Exit。 - 进入
Front-Proxy策略组,选中导入的前置节点。 - 为避免规则干扰,首次验证可暂时切换到全局模式,在 GLOBAL 策略中选择
IPWeb-Residential-Exit。 - 打开出口 IP 查询页,确认目标网站看到的是住宅出口,而不是本地 IP 或前置节点 IP。
- 验证成功后再切回规则模式,并将
IPWeb-Residential-Exit加入你实际使用的策略组。
顺序不要写反。本文希望前置节点先建立网络通道,住宅 IP 作为最后一跳,所以 dialer-proxy 应写在住宅节点上并指向前置策略组。如果把它写到前置节点上,链路方向和最终出口都会改变。
六、TUN 是否需要开启
TUN 不是链式代理成立的前提。它解决的是“哪些本机流量会进入 Mihomo”,而 dialer-proxy 解决的是“住宅代理通过哪个前置节点建立连接”。先在系统代理下把链路验证成功,再根据应用是否遵循系统代理决定要不要开 TUN,排障会更简单。
| 使用场景 | 是否需要 TUN | 建议 |
|---|---|---|
| 浏览器和应用明确遵循系统代理 | 通常不需要 | 开启系统代理,先完成前置节点与住宅出口验证 |
| 命令行、游戏或部分客户端忽略系统代理 | 可能需要 | 链路验证成功后再开 TUN,重新检查该应用的出口 |
| 开启 TUN 后全局断网或 DNS 异常 | 暂时关闭 | 先确认链式配置本身可用,再单独检查路由、DNS 劫持和系统权限 |
Mihomo 的 TUN 配置涉及路由接管、DNS 和系统权限。不要把“网页打不开”直接等同于“必须开 TUN”,也不要同时修改 TUN、DNS、规则和链式节点,否则出现问题后无法判断是哪一项导致。
七、验证最终出口与排查常见失败
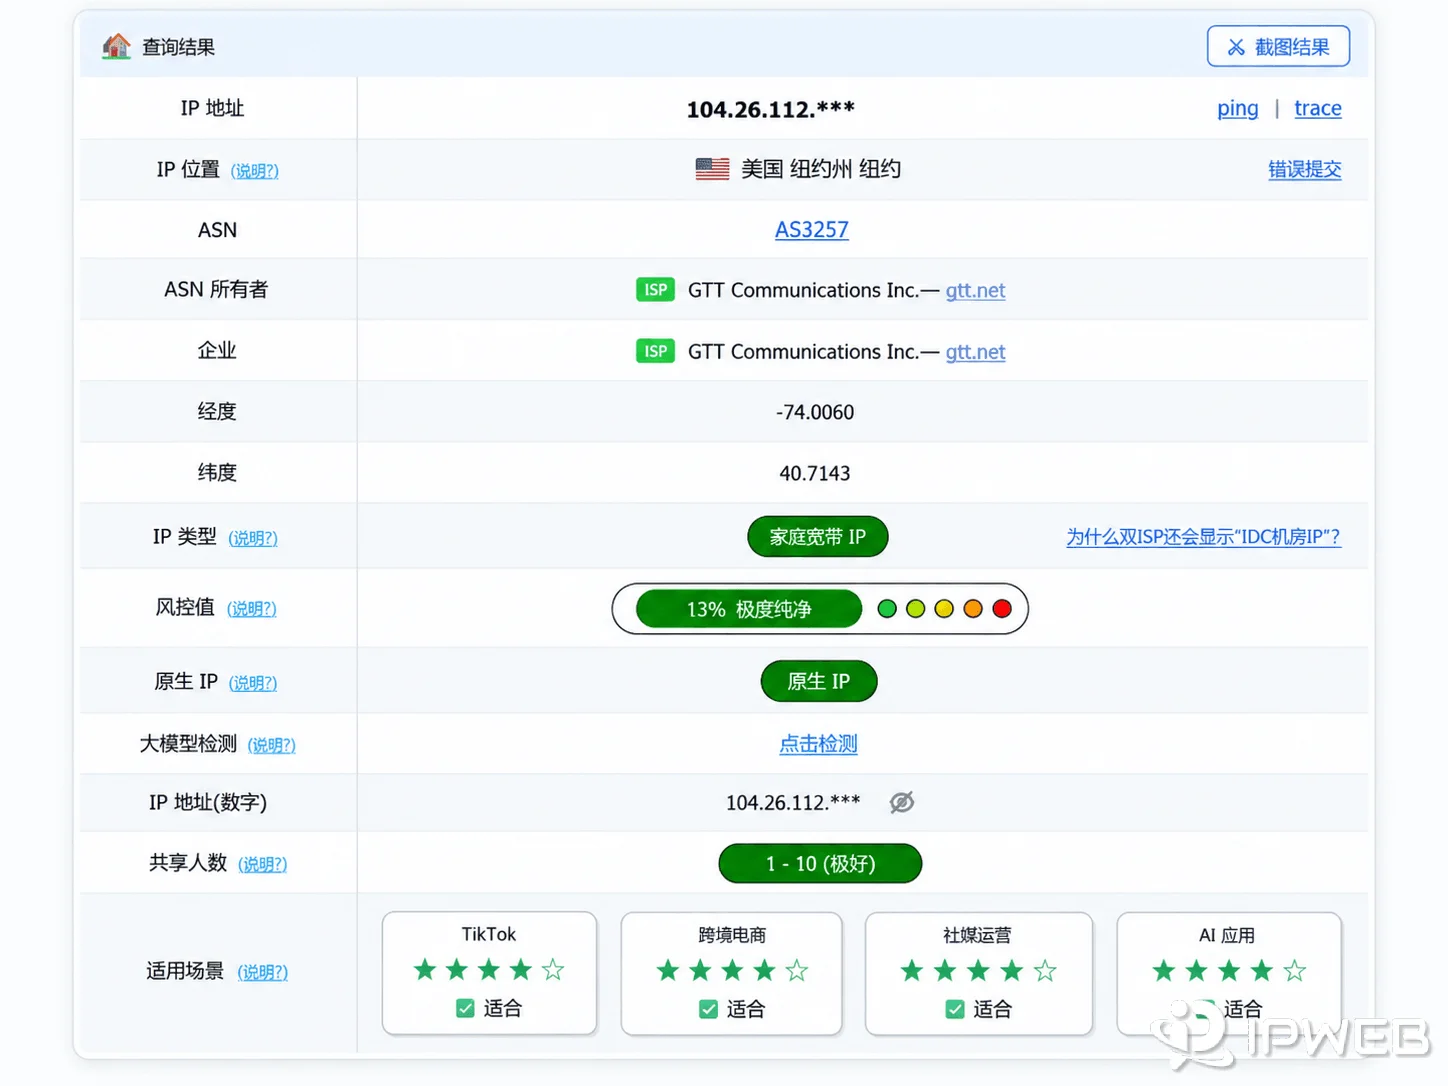
只看到 Clash Party 显示“已连接”还不够。最可靠的验证方式是保存三组结果:关闭代理时的本地 IP、只选前置节点时的前置出口 IP,以及选择住宅出口节点后的最终 IP。最后一组应与住宅代理服务商分配的地区和线路相符。
建议在同一个浏览器中连续刷新两到三次,并另开一个 IP 查询站交叉确认。若使用静态住宅 IP,还应确认重复连接后地址是否保持不变。截图中可以保留 IP、国家/地区、运营商和测试时间,但不要暴露代理用户名、密码或完整订阅地址。
| 现象 | 优先检查 | 处理方法 |
|---|---|---|
| 最终仍是本地 IP | 系统代理是否开启;测试应用是否绕过系统代理 | 先用浏览器验证;只有不遵循系统代理的应用再考虑 TUN |
| 最终显示前置节点 IP | 当前是否选中了前置节点,而不是住宅出口节点 | 在 GLOBAL 或实际策略组中选择 IPWeb-Residential-Exit |
找不到 Front-Proxy 或住宅节点 |
覆写是否保存并绑定到当前订阅 | 回到订阅编辑页选中覆写,保存后重新加载配置 |
| 提示找不到前置代理 | YAML 中的前置节点名称是否完全一致 | 从代理页面复制完整名称,检查空格、符号和订阅更新后的改名 |
| 出现认证失败或 407 | 协议、用户名、密码和白名单来源 | 按服务商参数重新填写;白名单认证时确认前置出口已放行 |
| 连接住宅节点一直超时 | 前置节点能否访问住宅代理服务器和端口 | 更换前置节点或地区,确认服务商端口没有被阻断 |
| 开 TUN 后无法联网 | 是否把 TUN 问题和链式配置混在一起 | 关闭 TUN,用系统代理确认链路,再单独排查 DNS、路由和权限 |
八、Clash Party 链式代理常见问题
1. Clash Party 没有看到 Clash Verge 的链式代理按钮,还能配置吗?
可以。Clash Party 可以通过 YAML 覆写添加住宅节点,并用 Mihomo 的 dialer-proxy 指向前置节点或策略组。不同客户端的按钮和入口不必相同,最终要看生成的 Mihomo 配置。
2. 前置节点和住宅 IP 的顺序应该怎么写?
本文的目标是“前置节点 → 住宅 IP”,所以 dialer-proxy 写在住宅出口节点上,值指向前置节点或前置策略组。最终出口是住宅 IP。
3. 验证成功后,网站应该看到哪个 IP?
应看到最后一跳的住宅出口 IP。若仍是本地 IP,说明流量没有进入 Clash Party;若显示前置节点 IP,通常是当前策略选错,或没有选中带 dialer-proxy 的住宅节点。
4. 使用 Clash Party 链式代理必须购买静态住宅 IP 吗?
不是。动态住宅代理也能作为最后一跳,但出口可能按请求或会话变化。需要长期固定登录环境、地区或白名单时,静态住宅 IP 更容易保持一致。
5. TUN 是否必须一直开启?
不必。浏览器和遵循系统代理的应用通常可以直接验证链路;只有目标应用不走系统代理时,再考虑开启 TUN。TUN 开启后仍需重新验证出口,不能只看开关状态。
6. 更新订阅后,链式配置会不会消失?
Clash Party 的覆写会在订阅更新后重新应用,但如果前置节点在新订阅中被改名或删除,Front-Proxy 里的名称引用仍会失效。更新后应检查策略组并再次验证出口。
7. HTTP 和 SOCKS5 住宅代理都能作为最后一跳吗?
只要 Mihomo 支持对应协议且服务商参数正确,两者都可以。关键是 type、服务器、端口和认证方式必须一致;HTTP 代理不要照搬 SOCKS5 的 UDP 配置。
实际配置时,只替换住宅代理参数和前置节点名称即可。先在系统代理和全局模式下确认最终出口为住宅 IP,再切回规则模式;确有应用无法进入系统代理时,最后再开启 TUN。这个顺序可以把链式配置、规则匹配和系统流量接管三个问题分开验证。