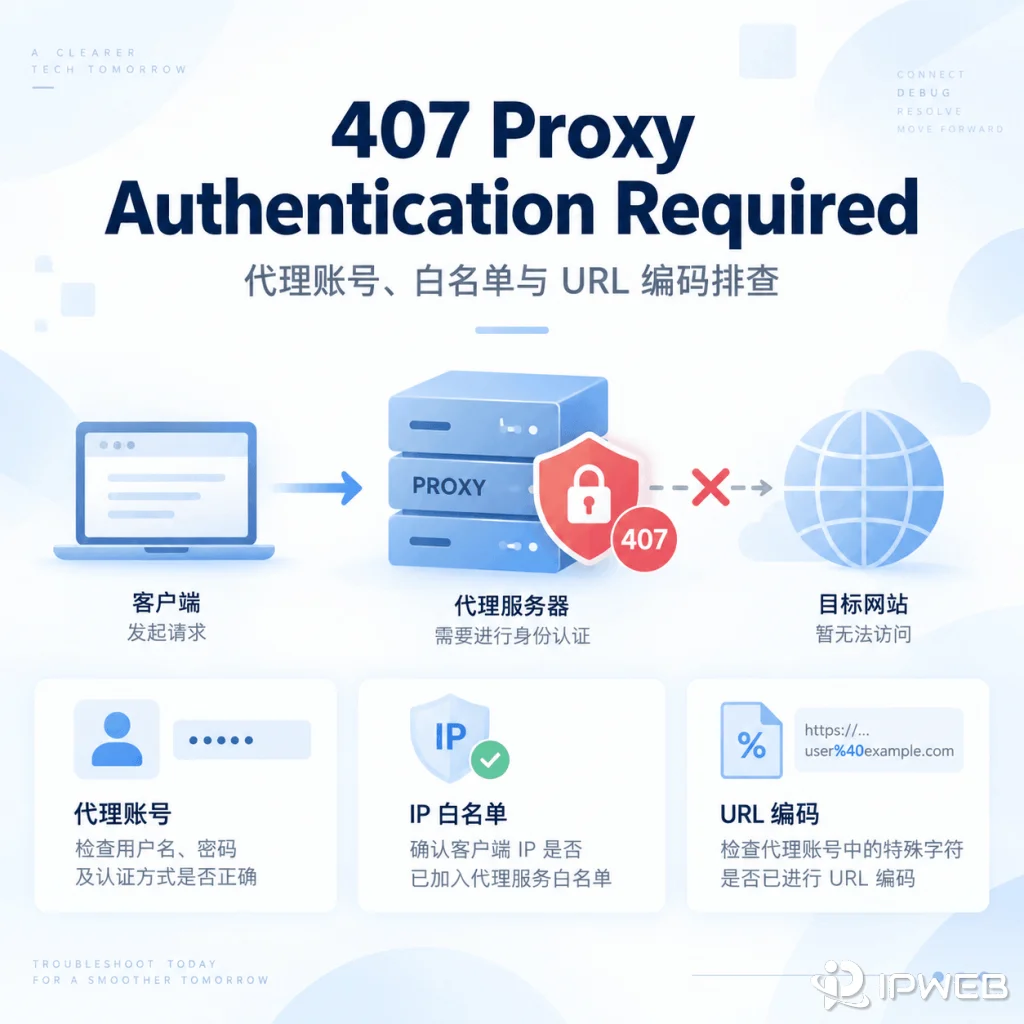
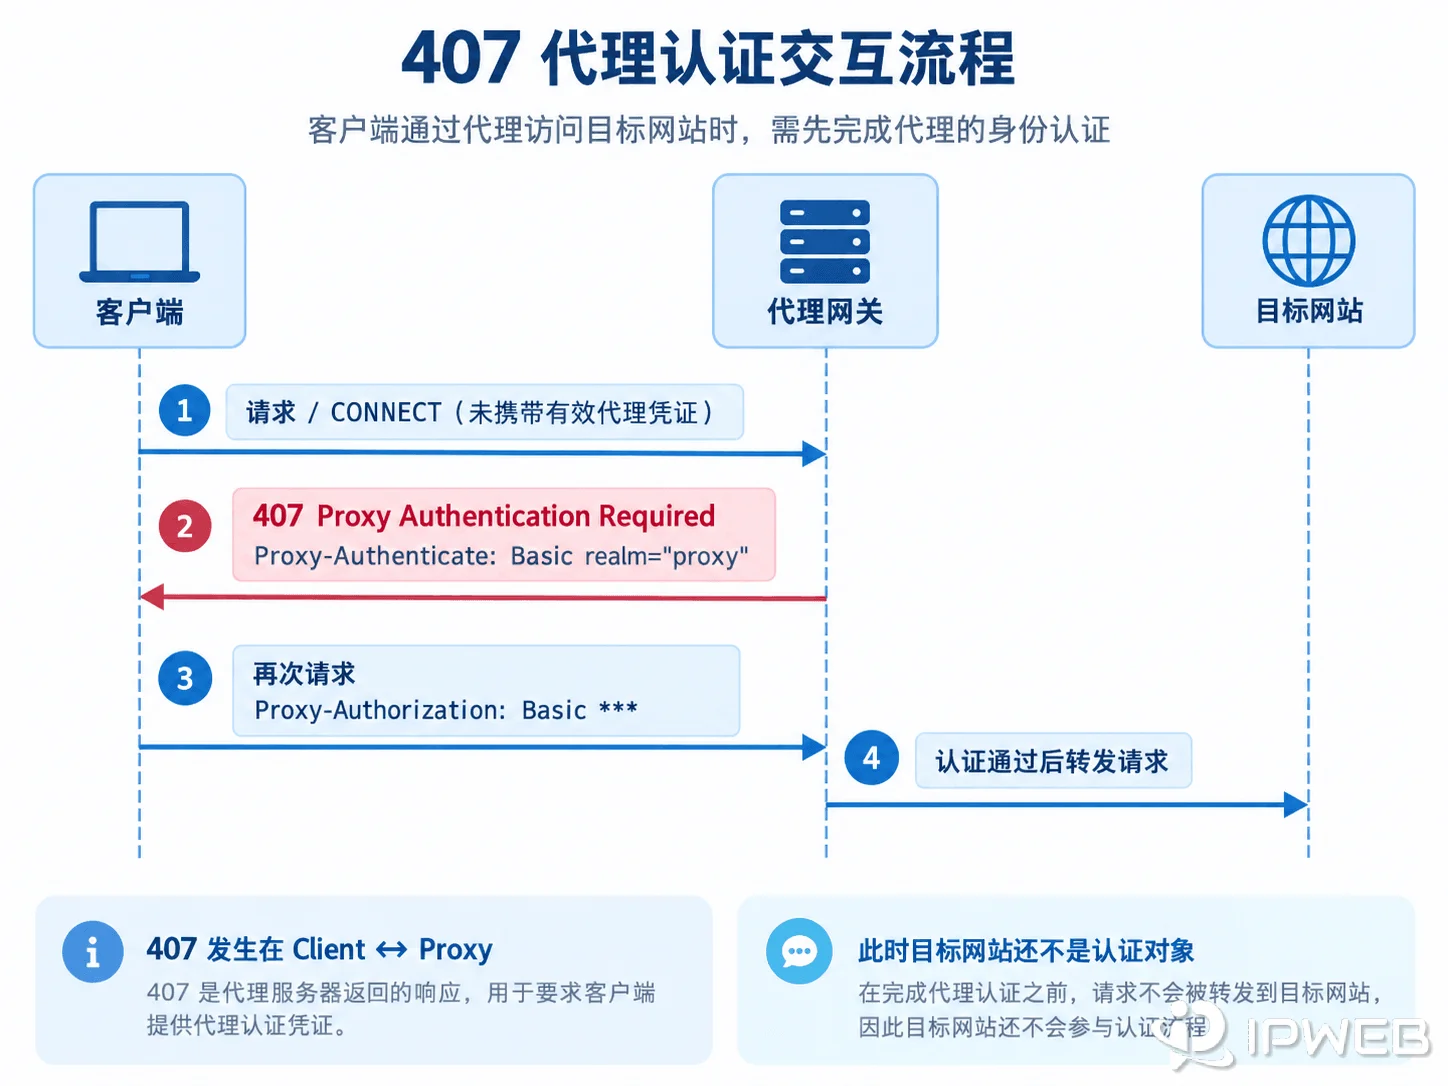
407 Proxy Authentication Required 表示请求已经到达代理服务器,但代理认为客户端没有提供有效的代理认证凭证。问题发生在“客户端 → 代理服务器”这一段,不是目标网站要求重新登录,也不等于目标网站封禁了当前出口 IP。
处理代理 407 时,建议按这个顺序缩小范围:核对账号密码、确认 IP 白名单中的真实来源地址、检查认证方式、处理用户名或密码中的 URL 特殊字符,再确认当前客户端是否真的把认证信息发给了正在使用的代理。不要一开始就换 IP、提高重试次数或修改目标网站 Cookie。
一、407 Proxy Authentication Required 是什么意思?
407 表示代理服务器收到了请求,但当前代理认证没有通过。按照 RFC 9110 对 407 的定义,代理会通过响应要求客户端提供有效凭证;认证完成后,代理才继续处理或转发请求。
407 和 401、403 有什么区别?
这三个状态码都可能被概括成“认证或访问失败”,但负责返回它们的环节不同。
| 状态码 | 通常由谁返回 | 说明什么 | 优先检查 |
|---|---|---|---|
407 Proxy Authentication Required |
代理服务器 | 代理凭证缺失、无效,或认证条件未满足 | 代理账号、白名单、认证方式与客户端配置 |
401 Unauthorized |
目标网站或 API | 目标服务要求用户或 API 身份认证 | 登录状态、API Key、Token 或站点账号 |
403 Forbidden |
目标网站、API 或中间安全设备 | 请求已被理解,但当前访问不被允许 | 业务权限、目标方白名单、访问策略和响应来源 |
如果收到的是 401 或目标站返回的 403,说明请求通常已经越过代理认证环节。此时继续改代理密码,往往不会解决目标服务的身份或权限问题。
二、遇到 407,先按这 5 项快速排查
先保存完整错误、代理协议、网关地址、端口和发生时间,再按下表核对。每次只改一个变量,否则即使请求恢复,也很难判断真正原因。
| 检查项 | 常见问题 | 验证方法 |
|---|---|---|
| 账号与密码 | 复制了控制台登录密码、账号过期或凭证已轮换 | 从代理后台重新复制代理认证凭证,不使用旧配置猜测 |
| IP 白名单 | 添加了内网 IP、本机旧公网 IP,或忽略云 NAT 和前置代理 | 确认代理网关实际看到的连接来源 |
| 用户名参数 | 国家、城市、会话等参数顺序或拼写不符合服务商规则 | 先用不带可选参数的基础用户名测试 |
| URL 特殊字符 | 密码中的 @、: 被误当作 URL 分隔符 |
分开填写账号密码,或只编码凭证字段 |
| 客户端认证配置 | 配置未启用、被环境变量覆盖,或认证发给了目标站 | 用最小请求对照,并查看实际生效的代理设置 |
三、检查代理账号、密码和用户名参数
1. 代理账号和网站登录账号不是一回事
代理凭证通常独立于网站账号,也不一定等于代理平台的登录邮箱和密码。应从当前套餐或代理端点页面确认 Proxy Host、Proxy Port、Username 和 Password。这四项必须属于当前代理产品和同一个端点;地址或端口连错时,另一套网关可能会返回 407,但不会接受当前凭证。
2. 检查账号状态和凭证是否发生变化
确认套餐是否到期、子账号是否停用、密码是否刚被轮换,以及端点是否已经调整。多人共用同一份配置时,后台更新凭证而服务进程仍保存旧值,是“看起来密码正确”却持续 407 的常见原因。不要把带真实密码的代理 URL 放入截图、公开工单、代码仓库或共享日志。
3. 检查用户名中的地区、Session 等参数
部分住宅代理或动态代理服务会把地区、会话时长或会话 ID 编入认证用户名。只要分隔符、参数名称或值不符合该服务商的规则,网关就可能把整个用户名判为无效。排查时可临时移除非必要参数,用最基础的账号完成一次认证,再逐项加回地区和会话参数。
四、使用 IP 白名单认证时,应该添加哪个 IP?
部分代理服务商会把来源 IP 白名单作为认证条件之一。如果实际来源地址未进入白名单,可能表现为 407;具体返回方式仍以服务商的认证机制为准。
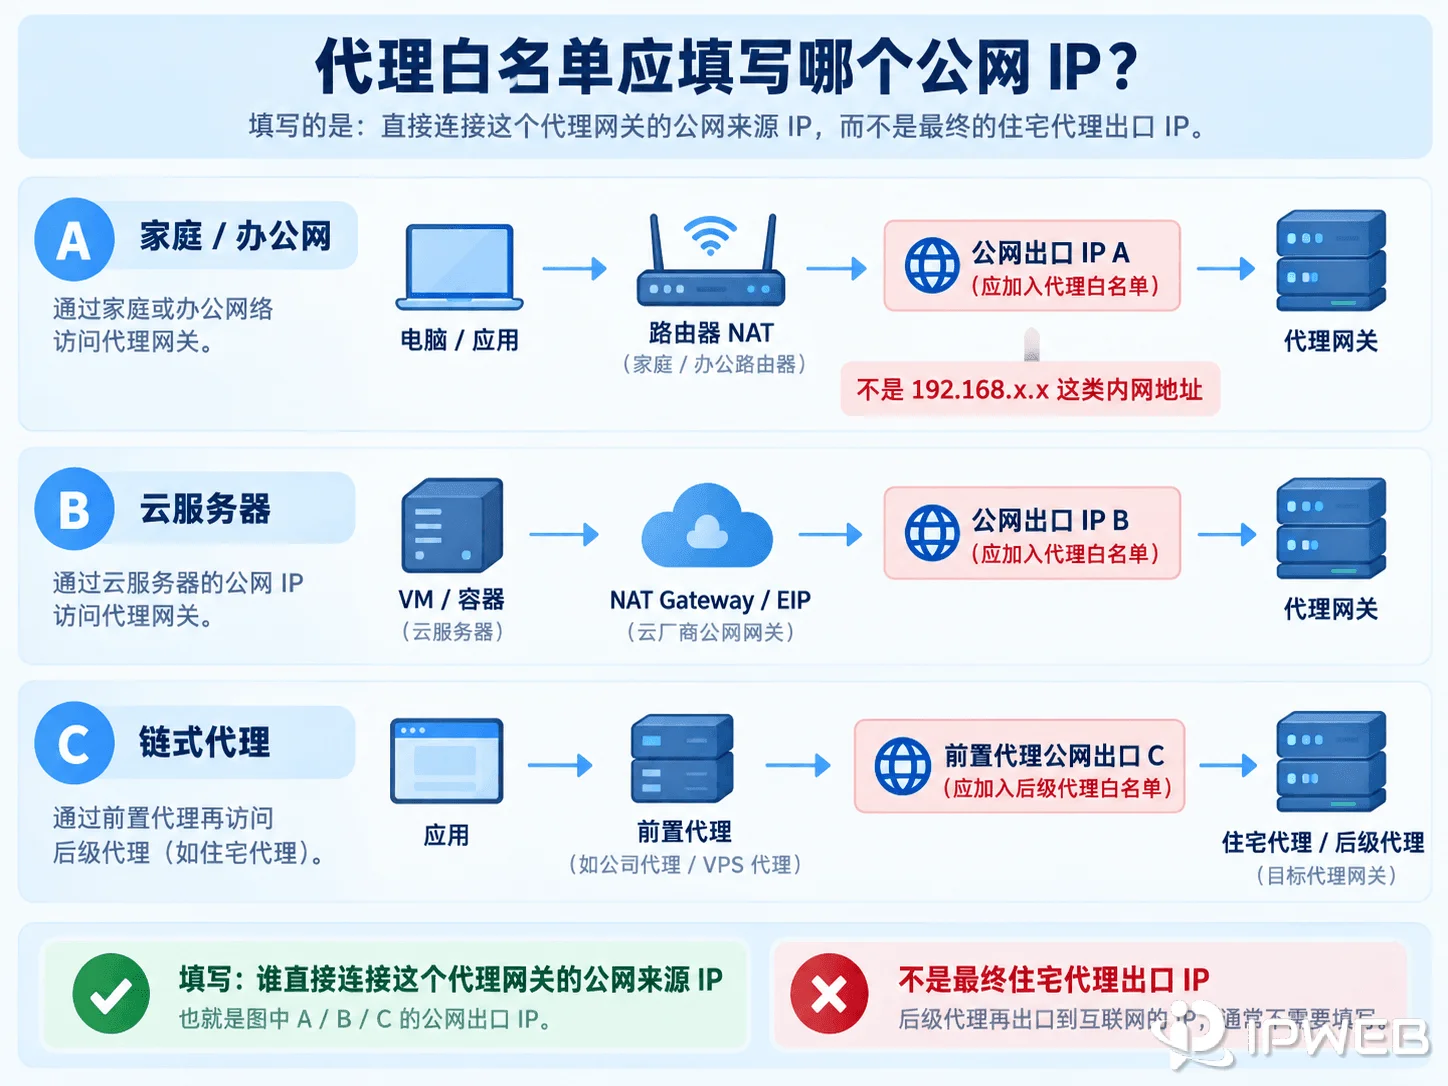
白名单认证允许指定来源连接代理,不代表把代理出口 IP 填进白名单。应添加的是实际与代理网关建立连接的一端所使用的公网来源地址,它可能与本机看到的网卡地址不同。
如果还分不清 192.168.x.x 内网地址、当前公网出口和代理出口,可以先查看 本地 IP、公网 IP 与代理出口的区别,再决定白名单应该填写哪一个地址。
本机直连代理
通常应核对家庭或办公网络的 NAT 公网出口,而不是 192.168.x.x、10.x.x.x 等内网地址。宽带重新拨号或切换网络后,公网出口也可能变化。
云服务器连接代理
应查看云服务器、云 NAT 或弹性公网 IP 的实际出站地址,不能只复制实例私网 IP。多实例共用 NAT 时,还要确认它们是否经过同一出口。
有前置节点的代理链
如果链路是“应用 → 前置代理 → 后级住宅代理”,后级网关看到的来源往往是前置节点出口。直连认证正常、加入前置节点后出现 407,应重新核对后级代理的白名单。
如果你要配置的是“第三方 API 只接受哪些出口”,那是另一方向的访问控制,应填写请求到达对方时的固定公网出口。两类白名单的区别和验收方法可参考 固定出口 IP 与 API 白名单配置指南。
五、用户名或密码包含特殊字符时,检查 URL 编码
当账号密码直接嵌入代理 URL 时,特殊字符可能被解析成 URL 结构。下面这个地址中的第二个 @ 会造成歧义:
http://user:p@ssword@proxy.example.com:7778
只对密码字段中的特殊字符做百分号编码后,可以写成:
http://user:p%40ssword@proxy.example.com:7778
哪些字符容易出问题?
常见对应关系包括 @ → %40、: → %3A、/ → %2F、# → %23、% → %25。它们出现在用户名或密码中时,可能被误认为 URL 的分隔符或控制字符。
应该编码哪里?
只编码 Username 或 Password 字段中的特殊字符,不要把整个代理 URL 一次性编码,也不要对已经编码的值重复处理。
什么时候不需要自己编码?
客户端如果提供独立的 Username 和 Password 输入框,优先分别填写,让客户端负责生成代理认证信息,通常比手工拼接 URL 更不容易出错。
六、区分代理认证与目标站认证:不要混淆 Authorization 和 Proxy-Authorization
按照 HTTP 规范,生成 407 响应的代理应在响应中包含至少一个 Proxy-Authenticate 认证挑战,说明可用的认证方案;客户端则通过 Proxy-Authorization 向代理提交凭证。目标网站的 401 使用的是 WWW-Authenticate 与 Authorization。这两组认证对象不同,不能互换。
| 认证对象 | 挑战状态 | 服务端挑战头 | 客户端凭证头 |
|---|---|---|---|
| 目标网站或 API | 401 |
WWW-Authenticate |
Authorization |
| 代理服务器 | 407 |
Proxy-Authenticate |
Proxy-Authorization |
把代理账号密码写进普通 Authorization,认证信息会被当成发送给目标网站的身份凭证,并不能满足代理网关的认证要求。MDN 的 HTTP 认证说明也区分了源站和代理认证。多数客户端已经提供 Proxy Auth 字段,应让客户端按挑战生成请求头;没有必要时,不要手工拼接 Proxy-Authorization。
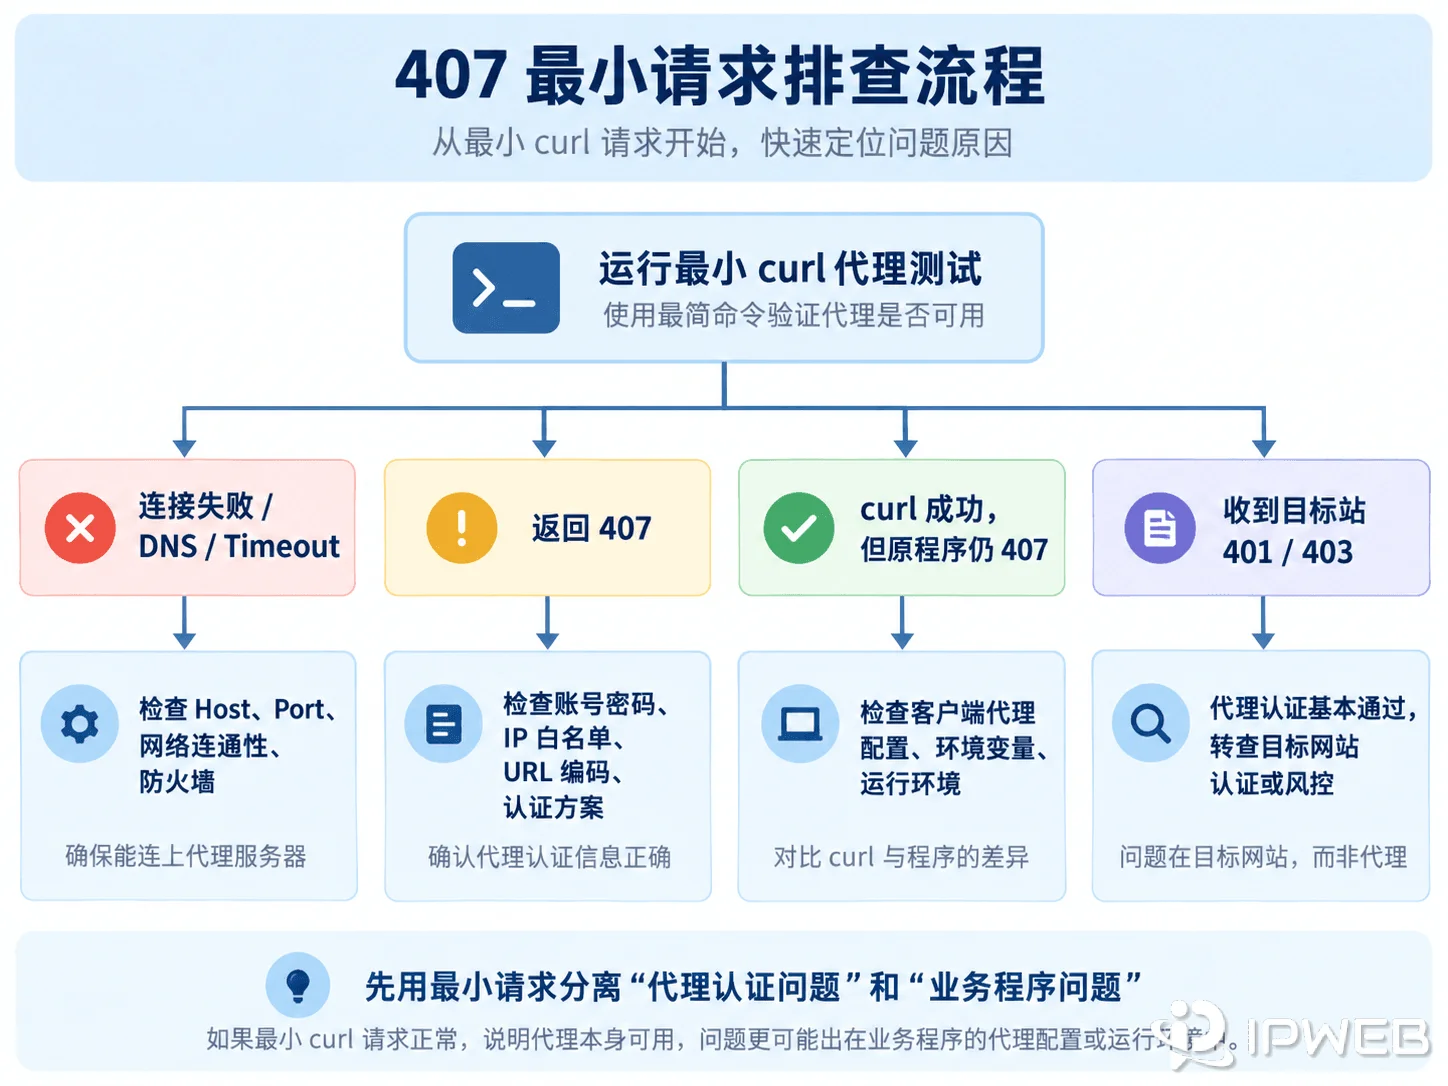
七、用最小请求判断:是代理认证问题,还是客户端配置问题?
下面命令适用于用户名和密码认证。纯 IP 白名单认证应从白名单内的来源网络测试,并去掉 -U 参数;如果服务商同时要求白名单和账号密码,则需同时满足两项条件。
将示例信息替换为临时测试凭证,在与故障程序相同的机器和网络上执行:
curl -v -x http://proxy.example.com:7778 \
  -U 'username:password' \
  https://example.com/
这里的 -x 指定代理,-U 提供代理认证凭证;不要误用给目标站身份认证的 -u。cURL 对 HTTP 代理默认使用 Basic 认证。如果 407 响应中的 Proxy-Authenticate 指定的不是 Basic,应按代理要求的认证方案测试;不确定时可增加 --proxy-anyauth,让 cURL 从代理声明的认证方案中选择合适方式。参数含义可在 cURL 官方手册中核对。
Basic 认证只编码凭证,不提供加密。如果服务商提供 HTTPS 代理端点,优先使用受 TLS 保护的代理连接;访问 HTTPS 目标站,不等于客户端到普通 HTTP 代理这一跳也已经加密。
这条命令只用于最小诊断。真实密码不要复制进聊天记录或长期保留在 Shell 历史中,也不要直接分享完整的 -v 调试输出;提交工单或截图前,应检查并脱敏代理用户名、认证头和其他敏感字段。
| 测试结果 | 可以得出的判断 | 下一步 |
|---|---|---|
| 最小请求成功,原客户端仍返回 407 | 代理端点和凭证基本可用 | 检查原客户端是否启用代理认证、是否被其他配置覆盖 |
| 最小请求仍返回 407 | 问题更接近凭证、白名单、用户名参数或认证方案 | 回到后台信息逐项核对,必要时让服务商查认证日志 |
| 连接被拒绝、DNS 失败或超时 | 还未形成明确的 407 认证问题 | 检查网络、地址、端口、防火墙和协议 |
| 收到目标站的 401 或 403 | 代理认证通常已经通过 | 转向目标站登录、API 权限或访问策略 |
如果最小请求成功,而使用 Python Requests 的业务程序仍然返回 407,可以继续对照 Python Requests 的代理与认证配置方法,检查代理 URL、认证信息和实际生效的 proxies 配置。
八、前面都检查过了,为什么仍然返回 407?
账号、白名单、用户名参数、URL 编码和认证方式都已经通过最小请求核对后,就不要继续反复修改密码。此时应从凭证本身转向客户端与运行环境,检查程序到底使用了哪套代理设置,以及请求实际从哪个环境发出。
| 隐藏原因 | 识别线索 | 处理方式 |
|---|---|---|
| HTTP/HTTPS 代理协议或端点使用错误 | 代理地址可以连接,但当前连接到了错误的 HTTP/HTTPS 代理端点或认证网关 | 重新核对代理协议、Host 和 Port;如果实际使用的是 SOCKS5,应按 SOCKS5 的认证机制排查,而不是把认证失败统一解释为 HTTP 407 |
| 客户端配置没有真正生效 | 改完配置,错误中的网关地址仍未变化 | 检查实例级配置、启动参数和代理 Agent |
| 环境变量覆盖 | 终端、服务进程和 GUI 工具结果不同 | 核对 HTTP_PROXY、HTTPS_PROXY 与 NO_PROXY |
| 程序使用不同运行环境 | 终端测试成功,后台服务仍然返回 407 | 检查服务账号、容器、任务调度器中的实际配置与环境变量 |
| 链式代理改变来源 | 直连可用,增加前置节点后 407 | 重新确认后级代理看到的来源与认证方式 |
如果无法确认当前端点究竟属于 HTTP、HTTPS 还是 SOCKS5,可先查看 HTTP、HTTPS、SOCKS5 代理协议的区别与选择方法,再回到服务商控制台核对协议、Host 和 Port。
九、407 Proxy Authentication Required 常见问题
1. 407 一定是代理密码错误吗?
不一定。密码错误只是常见原因之一,来源 IP 未进入白名单、用户名参数格式错误、认证方案不匹配或客户端没有发送代理凭证,也会返回 407。
2. 浏览器能用代理,为什么程序仍然返回 407?
浏览器可能读取了系统代理和已保存凭证,程序却使用另一套地址、环境变量或运行账号。比较两者实际连接的代理端点、来源网络与认证方式,而不是只比较页面 URL。
3. 账号密码模式正常,切换 IP 白名单后为什么出现 407?
最常见的是白名单里添加的不是代理网关实际看到的公网来源地址。云 NAT、办公网络出口和链式代理都会改变这项地址。
4. 407 是目标网站封禁了代理 IP 吗?
通常不是。407 表示代理服务器要求认证。目标网站的登录失败、权限不足或风控拦截,应结合 401、403、页面内容和目标站响应头另外判断。
5. 可以手动添加 Proxy-Authorization 解决吗?
只有明确掌握客户端的代理握手流程时才考虑。多数情况下应使用客户端内置的代理认证字段,让它正确处理挑战、HTTPS CONNECT 和重试,避免凭证发错位置。
6. 提高重试次数能解决 407 吗?
不能。重复提交同一组无效认证只会持续得到 407,还可能触发额外限制。应修正凭证、白名单或客户端配置,再进行有限次数的验证。
完成排查时,建议保存代理端点、协议、实际来源 IP、脱敏后的用户名结构、客户端名称和一条最小请求结果。一次只改一个变量,并从日志中移除密码和完整认证头;这样既能快速复现,也不会把敏感凭证带入后续工单。