很多时候,IP 出问题后,最耗时间的不是“不会检测”,而是一开始就排错了方向。你可能先去调整浏览器环境、DNS、WebRTC,甚至反复更换配置,但最后才发现:真正异常的是 IP 本身的网络类型、代理标签或公开信誉记录。
所以,拿到一个新 IP 后,更高效的顺序应该是:先判断 IP 本身,再排查连接环境。IP 纯净度并不是某个行业统一的单一分数,实际检测时需要综合查看 ASN 与网络类型、Proxy/VPN/Tor/Hosting 等标签、黑名单与公开滥用记录,以及不同数据库给出的风险信号;DNS 和 WebRTC 则属于当前连接环境检查,不能单独证明一个 IP “纯不纯”。如果只想快速检查,可以先用 2~3 个独立数据源交叉确认网络类型、匿名网络标签和信誉记录,再根据异常结果继续排查。
1. 什么是 IP 纯净度
“IP 纯净度”并不是由某个统一机构定义的标准技术指标。实际使用中,它通常是对网络类型、代理 / 托管标签、黑名单与滥用记录、风险评分等可观察信号的综合称呼。不同检测网站使用的数据源、更新时间和评分模型不同,因此同一个 IP 得到不同结果并不罕见。
这也意味着,“低风险分数”“住宅 ISP”“没有黑名单记录”都只能说明某一个维度正常,不能单独推出“这个 IP 一定纯净”。想进一步了解 IP 纯净度形成机制、为什么不同 IP 的信誉状态会变化,可以参考 《什么是 IP 纯净度?影响 IP 质量的核心因素》。
2. IP 纯净度检测用哪些工具
与其寻找一个“最准”的 IP 纯净度检测网站,更实用的做法是先明确你要检查什么,再选择对应工具。下面这些工具侧重点不同,适合组合使用。
| 工具 / 数据源 | 适合检查 | 使用时注意 |
|---|---|---|
| IPinfo | ASN、AS 名称、网络归属等基础信息 | 不同套餐提供的字段范围不同,不要把所有高级字段视为免费可用 |
| IPQualityScore | 风险评分、Proxy / VPN / Tor、Recent Abuse 等信号 | 评分规则属于工具自身模型,不应直接套用到其他平台 |
| Scamalytics | 欺诈风险与基础代理 / VPN / Tor / 数据中心信号 | 免费层与高级住宅代理数据的能力范围不同 |
| AbuseIPDB | 公开滥用报告、报告时间和类别 | 它更适合看历史滥用背景,不是住宅 / 代理类型判定工具 |
| Spamhaus Checker | Spamhaus 名单中的具体 listing | 命中后要继续查看具体名单、原因和说明,不要只看“是否命中” |
| BrowserLeaks / IPLeak | WebRTC、公网 IP 与 DNS 等连接环境 | 这类结果检查的是当前环境,不是 IP 本身的信誉分数 |
如果需要对比更多 IP 检测网站、API 和适用场景,可继续查看 《常用 IP 检测工具与网站评测》。当前页面只保留检测思路和结果判断,不重复做完整工具排行榜。
3. IP 纯净度检测重点看哪些结果
IP 纯净度检测建议拆成4 类 IP 侧信号 + 1 类连接环境检查。这样能避免把 DNS、WebRTC、黑名单和网络类型混成一个“总分”。
1. ASN 与网络类型
先看 IP 所属 ASN、网络运营组织以及数据库给出的网络类型。ISP、Mobile、Hosting、Cloud 等标签可以帮助判断网络来源,但“ISP”不等于一定住宅,“Hosting”也不等于一定高风险。如果你的核心问题是“这个 IP 到底是不是住宅网络”,应进一步参考 住宅 IP 检测指南。
2. Proxy / VPN / Tor / Hosting 标签
这些标签反映某个数据库当前如何识别该 IP。不同厂商的数据源、更新时间和分类模型不同,因此同一个 IP 可能在一家数据库中被标记为 Proxy,在另一家显示为普通 ISP。更稳妥的做法是至少用两个独立来源交叉确认。
3. 黑名单与公开滥用记录
重点查看是否存在公开的 Spam、Abuse 或其他信誉记录,以及具体名单、报告时间和记录类型。命中某个名单并不自动代表“所有业务都不可用”,也不能简单推断为“近期一定发生过违规”;需要结合名单用途和记录详情判断。
4. Fraud Score / Risk Score
风险分数是工具根据自身数据和模型计算出的结果,不同厂商之间不能直接横向比较。同样是“75 分”,在不同产品中可能代表完全不同的含义。查看分数时,应同时看该工具自己的阈值说明,以及 Recent Abuse、Proxy / VPN、Bot Status 等相关字段。
补充检查:DNS 与 WebRTC 属于连接环境
DNS 与 WebRTC 很重要,但它们检查的是当前代理、系统和浏览器环境是否按预期工作,不是 IP 本身的“纯净度分数”。
- DNS:重点看是否暴露了与你本地真实网络明显相关的解析路径。公共 DNS、Anycast 等都可能导致 DNS 地理位置与代理出口不同,因此“不同国家”本身不能直接等同于泄漏。
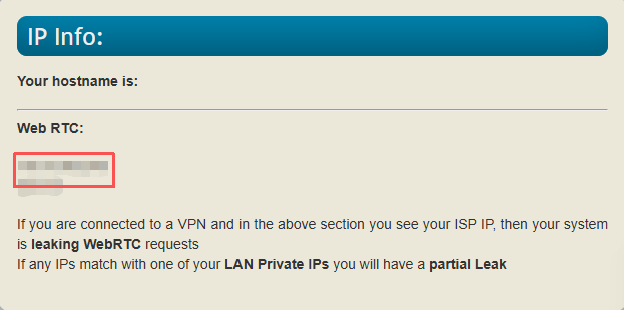
- WebRTC:重点看是否出现与你预期出口不一致的公网地址。本地地址可能被 mDNS 隐藏,具体表现取决于浏览器和系统。
- 开放端口:可以作为进阶网络暴露信息,但不应单独用于判断 IP 是否“纯净”。
如果需要进一步排查 DNS 问题,可参考 DNS 泄漏检测与修复指南。
4. IP 纯净度检测结果怎么看
IP 纯净度没有跨工具通用的“0~20 安全、75 以上危险”标准。拿到报告后,先判断这个结果属于网络类型、匿名网络标签、公开信誉、风险评分,还是连接环境,再按该工具自己的说明解读。
| 检测结果 | 怎么理解 | 不要直接得出的结论 |
|---|---|---|
| ISP / Residential | 网络来源更接近接入运营商或住宅类标签 | ≠ 一定纯净,也 ≠ 一定适合所有任务 |
| Hosting / Cloud | 存在云或托管网络属性 | ≠ 一定存在滥用记录 |
| Proxy / VPN = true | 当前数据库识别到匿名或代理相关信号 | ≠ 所有网站都会作出相同判断 |
| Fraud / Risk Score 较高 | 该工具发现较多风险信号,需要继续看字段和模型说明 | ≠ 其他工具使用相同阈值 |
| 黑名单命中 | 需要查看具体名单、原因、记录时间和用途 | ≠ 所有业务都会受到同样影响 |
| DNS / WebRTC 异常 | 说明当前连接环境需要继续排查 | ≠ 自动等于 IP 本身不纯净 |
Fraud Score = 0 也不代表绝对安全。它只能说明该工具依据当前可用数据和模型,没有识别到明显的高风险信号;不能据此证明 IP 没有历史记录,也不能保证后续使用不会遇到验证。
5. 不同工具结果不一致怎么办
不同工具得出不同结论,并不一定说明其中某一家“错了”。更常见的原因是:数据源不同、更新时间不同、字段定义不同、评分模型不同。处理冲突时可以按下面的顺序排查。
- 先比较事实字段,而不是先比较总分。例如 ASN、AS 名称、网络组织、是否命中某个具体名单,这些通常比一个综合风险分数更容易交叉核对。
- 把网络类型、信誉和连接环境分开看。Hosting 属于网络属性,Abuse 属于信誉记录,DNS/WebRTC 属于当前连接环境,不要用一个结果替代另一个问题。
- 使用第二或第三个独立数据源。如果只有一家数据库给出异常,而其他来源长期没有相同信号,可以先保留“不确定”结论,而不是立刻给 IP 贴上绝对标签。
- 查看记录时间和工具说明。风险评分、黑名单和代理标签都可能随着数据库更新而变化;判断时应关注更新时间和对应字段的定义。
6. 检测发现异常后怎么处理
检测结果的价值不在于给 IP 打一个“好 / 坏”标签,而在于帮助你定位问题来源。下面按常见异常类型给出处理方向。
| 问题 | 下一步 |
|---|---|
| 网络类型与预期不符 | 核对供应商描述、ASN、AS 名称,并用第二数据库确认网络类型 |
| 黑名单 / 滥用记录较多 | 查看具体名单、报告时间和业务相关性;如果记录持续存在且与当前任务相关,再考虑更换出口 |
| 不同工具评分冲突 | 优先核对事实字段,再增加第二 / 第三个独立数据源,不直接比较不同厂商的绝对分数 |
| DNS / WebRTC 异常 | 检查客户端 DNS、UDP / WebRTC 和代理模式配置,修改后重新检测 |
| 长期固定 IP 状态变化 | 对比历史检测记录,确认变化来自数据库更新、网络归属变化还是新增信誉记录 |
如果你需要进一步区分“住宅网络属性”和“IP 信誉状态”,可以先完成 住宅 IP 检测; 如果目标是了解如何选择和持续维护低风险 IP 资源,可继续阅读 《如何获取并保持 IP 纯净》。
7. 常见问题 FAQ
Q1:IP 纯净度检测网站哪个好?
没有一个工具适合所有检测目的。IPinfo 更适合看 ASN 和网络组织;IPQS、Scamalytics 可用于查看风险与代理相关信号;AbuseIPDB、Spamhaus 更适合查公开信誉与名单记录;BrowserLeaks、IPLeak 更适合检查 DNS / WebRTC 等连接环境。比“找一个最准的网站”更稳妥的方式,是按检测目的组合使用。
Q2:IP 纯净度多少分算正常?
没有跨工具通用的安全分数。不同厂商使用不同数据源和模型,同样的数字可能代表不同风险等级。应先查看当前工具自己的阈值说明,再结合 Proxy / VPN、Recent Abuse、黑名单和网络类型等字段判断。
Q3:Fraud Score 是 0,就代表 IP 很干净吗?
不代表。Fraud Score = 0 只能说明该工具依据当前数据和模型,没有识别到明显高风险信号。它不能证明 IP 没有历史记录,也不能保证未来不会出现新的风险或验证。
Q4:住宅 IP 一定比机房 IP 更纯净吗?
不一定。住宅 / ISP、Hosting / Cloud 描述的是网络类型;黑名单、滥用记录、风险评分描述的是信誉或风险信号。住宅 IP 也可能存在历史滥用记录,机房 IP 也可能没有公开黑名单记录,两者要分开判断。
Q5:为什么不同 IP 检测网站结果不一样?
常见原因包括数据源不同、更新时间不同、分类规则不同和评分模型不同。遇到冲突时,优先核对 ASN、网络组织、具体黑名单等事实字段,再增加独立数据源交叉确认。
Q6:DNS 或 WebRTC 异常等于 IP 不纯净吗?
不等于。DNS 和 WebRTC 主要反映当前系统、浏览器与代理环境是否按预期工作。出现异常时应先检查连接配置;这类结果不能直接替代对 ASN、代理标签、黑名单和风险评分的判断。
8. 术语速查与下一步
| 术语 | 含义 |
|---|---|
| ASN | 自治系统编号,用于识别互联网中的网络运营主体 |
| Hosting / Cloud | 云或托管网络属性,属于网络类型信号 |
| Proxy / VPN / Tor | 数据库对匿名网络或代理相关特征的分类标签 |
| Abuse / Blacklist | 公开滥用、垃圾邮件或信誉名单记录 |
| Fraud / Risk Score | 由具体工具基于自身数据和模型生成的风险评分 |
| DNS / WebRTC | 用于检查当前连接环境是否暴露额外网络信息 |
下一步你可以做什么
- 先用两个独立数据源检查 ASN / 网络类型、Proxy / VPN 标签和公开信誉记录。
- 如果结果冲突,优先核对事实字段,再查看各工具自己的评分说明。
- 如果异常来自 DNS / WebRTC,先处理连接环境,不要把它直接归因于 IP 本身。
- 需要长期固定出口时,可保留历史检测记录,用于对比网络归属和信誉状态是否发生变化。
如果你的业务需要长期固定出口,可在确认网络类型、信誉记录和使用需求后,再选择合适的 静态住宅代理。产品选择应以实际业务需求和当前可用资源为准。